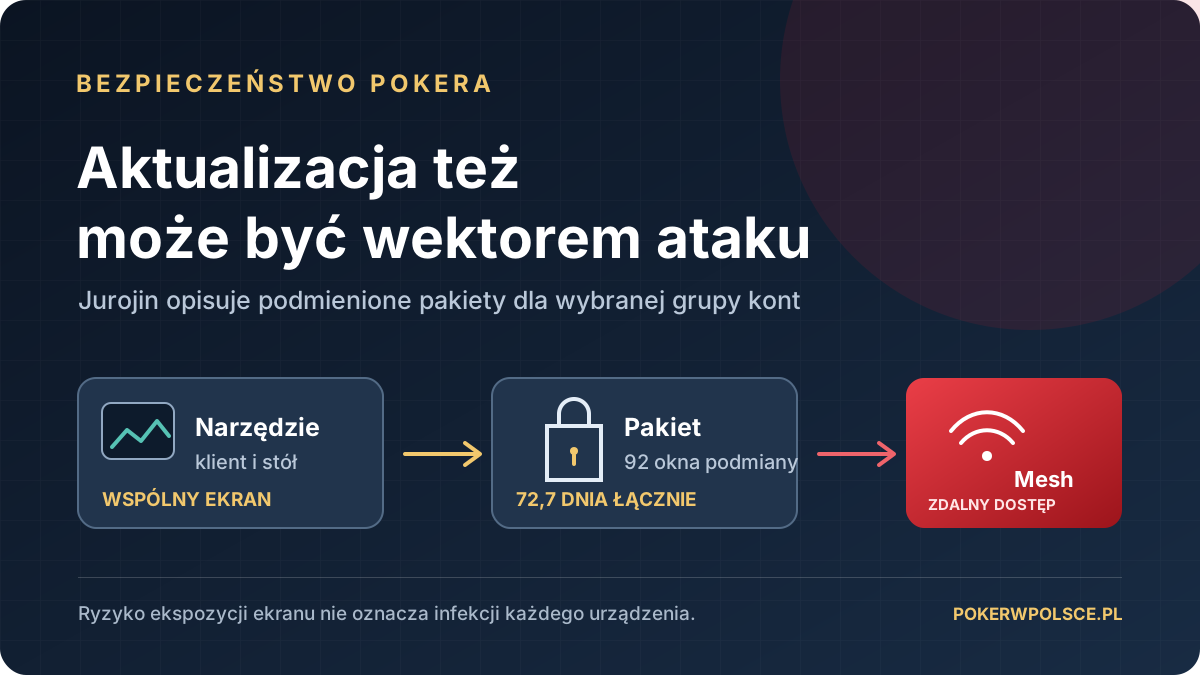
Jurojin podaje, że między 11 czerwca 2025 a 28 stycznia 2026 część użytkowników mogła pobrać podmienioną aktualizację. Firma wylicza 92 osobne okna, w których zmieniony plik był dostępny łącznie przez 72,7 dnia. Niektóre paczki zawierały narzędzie Mesh do zdalnego dostępu, co stwarzało ryzyko podglądu kart, ale nie dowodzi infekcji każdego komputera.
Co się wydarzyło
Opis techniczny firmy pokazuje, że atak nie wymagał zmiany głównego instalatora. Konta z wybranej grupy dostawały inny adres do pobrania pliku. Różnica wielkości litery w ścieżce do S3 prowadziła do odrębnego obiektu, mimo że reszta aplikacji wyglądała zwyczajnie.
Podmiana nie działała ciągle: Jurojin wyliczył 92 osobne okna, w których zmieniony pakiet był dostępny łącznie 72,7 dnia. Najdłuższe pojedyncze okno trwało około pięciu dni. Ostatni zmieniony plik zastąpiono 28 stycznia 2026 o 15:25 czasu polskiego.
Nie każdy zmieniony pakiet zawierał Mesh. Tam, gdzie go dołączono, Mesh Agent uruchamiał się obok klienta Jurojin. Narzędzie MeshCentral służy administratorom do zdalnego zarządzania komputerami, ale tu mogło dać atakującemu podgląd ekranu i kontrolę nad urządzeniem.
Jurojin nazwał operację celowaną, nie masową. Według firmy ten sam aktor uderzał również w IntuitiveTables. Firma nie ujawnia nazwy faktycznej grupy kont ani liczby użytkowników, którzy pobrali zmieniony plik.
Co to znaczy dla polskiego gracza
Przy multitablingu dodatkowe narzędzie działa na tym samym komputerze co pokerowy klient. Jeśli ktoś przejmuje ekran systemu Windows, karty prywatne mogą być widoczne. To potencjalny podgląd, a nie dowód, że każda zakażona maszyna uczestniczyła w grze.
Badacz bezpieczeństwa oszacował, że mogło chodzić o 10 do 30 komputerów z Windows w Europie, Ameryce Północnej i Oceanii. To przedział szacunkowy. Nie jest to liczba potwierdzonych graczy ani oficjalny bilans Jurojin.
Jurojin zaznaczył później, że infekcje były bierne. Mesh trafił na więcej urządzeń niż te, z których faktycznie wykorzystano go do obserwowania rozdań. Lista kont w logach może być niepełna, bo konta przechodziły między grupami.
Badacz nie stwierdził kompromitacji klientów stron pokerowych. Na dziś brak podstaw, by twierdzić, że w tym incydencie przejęto serwery GGPoker, WPT Global, CoinPoker lub innych pokojów. Nie przenoś zagrożenia z narzędzia na platformę bez dowodów.
Najważniejszy błąd w ocenie ryzyka to traktować każde narzędzie zewnętrzne jak pokerowy klient. Sam incydent nie dowodzi, że strony, na których grano, zostały naruszone. Pokazuje za to, że zaufana aktualizacja może być wektorem ataku.
Co wiemy, a czego nie
Samo pobranie podmienionej paczki nie oznacza infekcji. Trzeba było pobrać ją podczas jednego z 92 okien i uruchomić. Nie każdy plik zawierał komponent zdalnego dostępu, więc nie wrzucaj tych trzech etapów do jednego worka.
W obecnej wersji komunikatu Jurojin datuje podmiany od 11 czerwca 2025 do 28 stycznia 2026. Starsza wypowiedź firmy wskazywała czerwiec 2026 jako ostatni miesiąc incydentu. Aktualna techniczna rozpiska podaje dokładny koniec zmiany plików.
Część osób, które dostały zmienioną paczkę, mogła nie zainstalować jej w trakcie okna. Firma twierdzi, że w grze ucierpiała garstka graczy high stakes. Nie podała publicznie pełnej liczby urządzeń zainfekowanych ani rozdań, których dotknął atak.
Co zrobić, jeśli używałeś Jurojin
Jeśli dostałeś wiadomość od Jurojin, sprawdź też spam i zachowaj wiadomość. Firma rekomenduje czystą instalację Windows od zera osobom powiadomionym, z podejrzaną aktywnością albo oznakami infekcji. Sam skan antywirusem nie daje takiej pewności.
Jurojin udostępnił Mesh Check, ale czysty wynik nie gwarantuje, że urządzenie nigdy nie było zakażone. Jeśli podejrzewasz problem, skontaktuj się z pomocą firmy. Pobieraj najnowszą wersję wyłącznie z oficjalnej domeny i pozostaw włączony Windows Defender.
Nie otwieraj instalatorów z prywatnych wiadomości, linków skróconych ani kopii z nieoficjalnych forów. Weryfikuj nazwę domeny przed pobraniem. Do aktualizacji programu nie używaj linku, który dostałeś od nieznajomego gracza.
Terminy i ustalenia
| Element | Ustalenie |
|---|---|
| Główne narzędzie | Jurojin |
| Okres podmian | 11 czerwca 2025 do 28 stycznia 2026 |
| Oddzielne okna | 92 |
| Łączna dostępność podmienionego pakietu | 72,7 dnia |
| Składnik zdalnego dostępu | Mesh Agent w części paczek |
| Urządzenia | Szacunek badacza: od 10 do 30 komputerów |
Nie da się z tych liczb wyliczyć prawdopodobieństwa, że konkretny polski grinder został dotknięty. Firma nie opublikowała mianownika, czyli liczby użytkowników w grupie ani dokładnej liczby pobrań każdej wersji.